
Afficher le résumé Masquer le résumé
- Combien de caractères faut-il pour un mot de passe vraiment solide ?
- La phrase de passe, étape par étape
- Pourquoi ne faut-il jamais réutiliser le même mot de passe ?
- Un gestionnaire de mots de passe est-il vraiment sûr ?
- Quels comptes faut-il protéger en priorité ?
- La double authentification suffit-elle à bloquer un pirate ?
- Des codes qui finissent par devenir un héritage
Un post-it collé sous le clavier, le prénom du chien suivi de son année de naissance, le même code pour la banque et la messagerie. Le mot de passe reste la clé la plus utilisée pour entrer dans une vie numérique, et souvent la plus négligée. Il s’agit d’une simple suite de caractères secrète, censée prouver que vous êtes bien la personne autorisée à ouvrir un compte.
Le sujet dépasse la question de la mémoire. 81 % des violations de données recensées dans le monde seraient liées à un problème de mot de passe, d’après une étude Verizon reprise par la CNIL. Avec des dizaines de comptes à gérer, des impôts aux jeux des enfants, la tentation de simplifier est permanente. Comment fabriquer des codes solides et faciles à retenir, puis les ranger sans tout recopier dans un carnet ?
Combien de caractères faut-il pour un mot de passe vraiment solide ?
Il faut au moins 12 caractères mêlant majuscules, minuscules, chiffres et symboles. La CNIL admet aussi 14 caractères sans symboles, ou une phrase de passe d’au moins sept mots. Ces trois formules, fixées dans sa recommandation d’octobre 2022, offrent la même résistance face à un logiciel qui essaie toutes les combinaisons.
La longueur compte davantage que la complexité, parce que chaque caractère ajouté multiplie le nombre d’essais nécessaires. Les logiciels des pirates peuvent tester des dizaines de milliers de combinaisons par seconde, voire bien davantage, rappelle la CLCV. La CNIL a d’ailleurs renoncé à exiger un changement régulier pour les comptes ordinaires : un code long et unique protège mieux qu’un code court modifié tous les trois mois. Encore faut-il pouvoir le retenir.
La phrase de passe, étape par étape
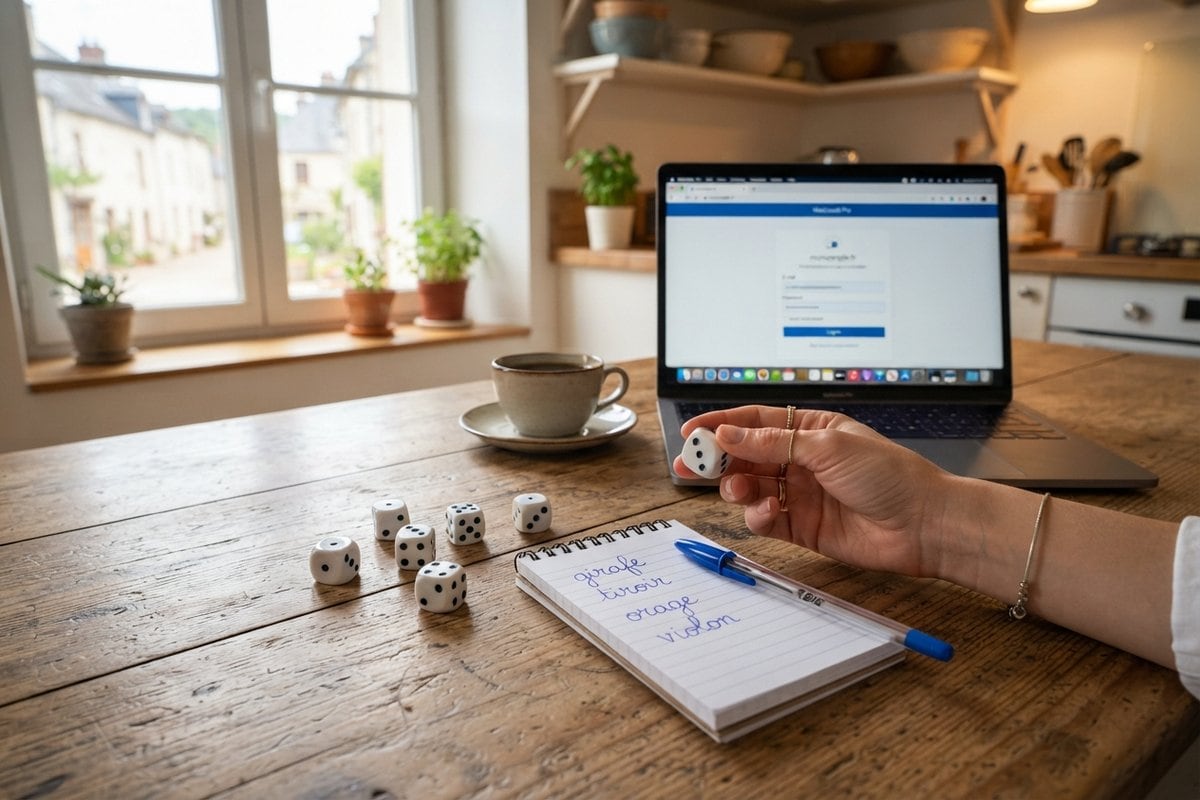
La méthode la plus simple remplace le mot unique par une suite de mots sans lien entre eux. Sept mots tirés au hasard suffisent à atteindre le niveau recommandé par la CNIL, tout en restant prononçables.
- tirer les mots avec un dé ou une liste numérotée, plutôt que de les choisir soi-même ;
- bannir citations, paroles de chansons et proverbes, que les logiciels d’attaque connaissent par cœur ;
- relier les mots par un tiret ou un point, et glisser une majuscule ou un chiffre si le site l’exige ;
- réserver cette phrase à un seul usage, idéalement le coffre-fort qui gardera tous les autres codes.
Une suite comme « girafe-tiroir-orage-violon-sable-ticket-poivre » compte 46 caractères et se retient grâce à une image, là où « Ch@t2019 » s’oublie en une semaine. Personne ne peut toutefois mémoriser trente phrases différentes.
Pourquoi ne faut-il jamais réutiliser le même mot de passe ?
Un mot de passe réutilisé transforme une seule fuite en accès à tous vos comptes. Les pirates testent automatiquement les identifiants volés sur d’autres sites, une technique appelée bourrage d’identifiants. En 2025, Cybermalveillance.gouv.fr a traité 504 810 demandes d’assistance, dont 93 % venaient de particuliers.
Le mot de passe étant le premier verrou de votre sécurité en ligne, il est indispensable de le protéger de manière optimale.
Olivier Gayraud, juriste à la CLCV, dans un guide publié par l’association à l’occasion du Cybermois, le 6 octobre 2026
Le scénario est bien rodé. Une boutique en ligne se fait dérober sa base clients, puis le couple adresse mail et code est essayé sur la messagerie ou la banque. Le piratage de compte a bondi de 52 % en un an parmi les demandes d’aide des professionnels, selon le bilan de la plateforme publique. Pour tenir des codes différents partout, un outil change la donne.
Un gestionnaire de mots de passe est-il vraiment sûr ?
Oui, à condition de le verrouiller par une phrase de passe solide. Un gestionnaire range tous vos codes dans un coffre chiffré, que seul ce mot de passe maître ouvre. KeePassXC, un logiciel libre et gratuit, a ainsi obtenu en 2025 le visa de sécurité de l’ANSSI, l’agence nationale chargée de la cybersécurité.
L’outil génère des codes aléatoires de 20 caractères ou davantage, les remplit à votre place et refuse de les saisir sur une fausse page imitant votre banque, puisque l’adresse ne correspond pas. Les navigateurs intègrent leur propre version, synchronisée entre ordinateur et téléphone, ce qui suffit à beaucoup de foyers.
Le risque se concentre alors sur un point unique, et noter la phrase maître sur papier rangé chez soi n’a rien d’absurde : un pirate à l’autre bout du monde ne peut pas la lire. Certains gestionnaires proposent un coffre familial pour partager les codes de la box ou de la mutuelle, et accueillent aussi les clés d’accès, qui suppriment carrément le mot de passe sur un nombre croissant de services. Tous les comptes ne méritent pas pour autant la même attention.
Quels comptes faut-il protéger en priorité ?
La messagerie passe avant tout le reste, parce qu’elle sert à réinitialiser tous les autres codes. Qui contrôle votre boîte mail peut demander un nouveau mot de passe partout ailleurs. La CLCV range sa négligence parmi les cinq erreurs les plus courantes, aux côtés de la réutilisation des codes.
| Compte | Pourquoi il compte | Mesure prioritaire |
|---|---|---|
| Messagerie | Reçoit les liens de réinitialisation | Phrase de passe unique et double authentification |
| Banque en ligne | Donne accès aux virements | Validation dans l’application, jamais par un lien reçu |
| Compte Google, Apple ou Microsoft | Synchronise photos, contacts et codes enregistrés | Double authentification et clé d’accès |
| FranceConnect | Ouvre impôts, santé et prestations | Code unique sur le compte qui sert de porte d’entrée |
Les sites marchands utilisés une seule fois peuvent attendre. Mettre à niveau trois ou quatre comptes essentiels prend une soirée et couvre déjà l’essentiel du risque, le reste se rattrapant lorsque le gestionnaire signale un code faible. Un dernier verrou vient alors s’ajouter au mot de passe lui-même.
La double authentification suffit-elle à bloquer un pirate ?
Elle bloque l’immense majorité des attaques, sans offrir une protection absolue. Un simple code reçu par SMS a stoppé 100 % des robots et 96 % des campagnes d’hameçonnage de masse dans une étude publiée par Google en 2019, mais seulement 76 % des attaques ciblées.
Le principe ajoute une seconde preuve au mot de passe : code temporaire, validation sur le téléphone, empreinte digitale ou petite clé physique. Les applications d’authentification et les clés physiques résistent mieux que le SMS, qu’un escroc peut obtenir en vous demandant simplement de lui lire le code. Aucune banque ne réclame ce code par téléphone, un réflexe qui suffit à démasquer la plupart des faux messages d’apparence officielle.
Des codes qui finissent par devenir un héritage
Un trousseau bien tenu pose une question que peu de foyers abordent : que deviennent ces accès si leur titulaire disparaît ? Google, Apple et Facebook permettent de désigner à l’avance un contact légataire, et la loi pour une République numérique de 2016 autorise des directives sur le sort de ses données après la mort.
Le Cybermois, organisé chaque année en octobre, sert surtout de prétexte à ce genre d’inventaire. Plus de 5,1 millions de personnes ont consulté Cybermalveillance.gouv.fr en 2025, un tiers d’entre elles pour se prévenir plutôt que pour réparer. Entre la phrase que l’on se répète, le coffre que l’on partage et le code que l’on refuse de lire au téléphone, la sécurité d’une maison numérique tient moins à la technique qu’à quelques habitudes prises au bon moment.